Die neue Geografie des Beobachtetwerdens
Der beunruhigendste Teil ist nicht, dass die Maschine dich finden kann, sondern wie wenig sie dafür braucht.
Von Ken Macon
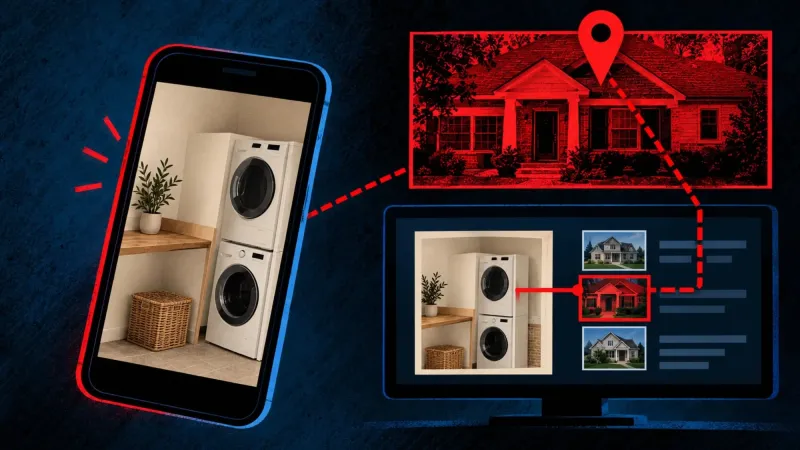
Die Polizei setzt ein neues KI-gestütztes Werkzeug ein, das herausfinden kann, wo ein Foto aufgenommen wurde – selbst wenn es sich um ein Innenraumfoto handelt – und das genaue Haus identifizieren kann, indem es das Bild mit Online-Inseraten auf Immobilienseiten abgleicht.
Das Werkzeug heißt Raven, wurde von Graylark Technologies entwickelt, und 404 Media berichtet, dass das Los Angeles Police Department und das Miami-Dade Sheriff’s Office Zugänge dafür gekauft haben.
Graylark-CEO Daniel Heinen erklärte auf LinkedIn, dass Raven „die Möglichkeit bietet, Innenraumaufnahmen über Millionen von Kurzzeitmietobjekten weltweit hinweg zu geolokalisieren“.
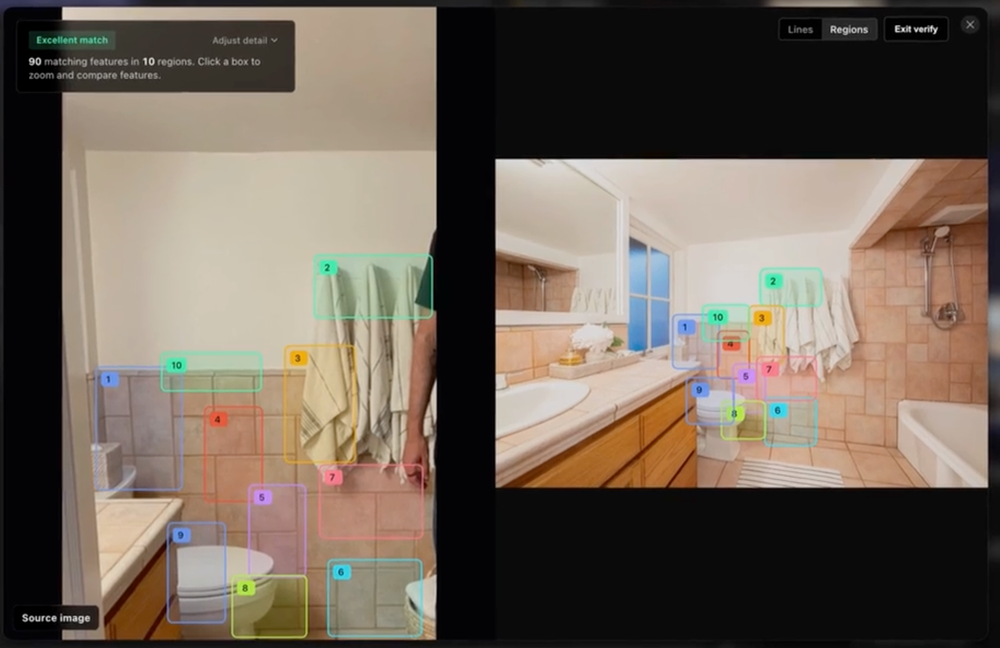
In einer Demonstration der Funktionsweise des Werkzeugs führte ein Foto einer Waschmaschine und eines Trockners, das von X stammte und online veröffentlicht worden war, zu einem Airbnb-Inserat in Charlotte, North Carolina. In einem weiteren Fall führte ein Badezimmerfoto aus sozialen Medien, das mit Raven analysiert wurde, zu einem Vrbo-Inserat in Montecito, Kalifornien.
Dem Bericht zufolge kann das Werkzeug ein Haus finden, „ohne Standortdaten oder andere an das Bild angehängte Metadaten zu verwenden“. Stattdessen stützt es sich auf den Inhalt des Fotos, um diesen mit Immobilieninseraten abzugleichen.
Graylarks Heinen sagte, dass das Unternehmen diese Fähigkeit ursprünglich gar nicht entwickeln wollte. „Ich bin ehrlich, wir haben es nicht darauf trainiert“, wird er zitiert.
Ein Sprecher der Polizei von Miami-Dade erklärte, dass der Einsatz von Raven durch die Behörde „begrenzt und weitgehend explorativ“ gewesen sei.
„Etwas so Banales wie ein Zillow-Foto, das noch von einem früheren Verkauf deines Hauses übrig geblieben ist, kann ausreichen, um deine Adresse exakt zu bestimmen“, sagte Neeraj vom Coin Center.
Er fügte hinzu: „Der Durchsuchungsbefehl wurde durch eine Rechnung ersetzt.“
Datenhändler sammeln laut Coin Center „Datensätze von Werbebörsen, Apps, Einzelhändlern, Kreditauskunfteien, öffentlichen Registern, Treueprogrammen, Webseiten und sogar von anderen Datenhändlern“.
Anschließend verbinden sie diese Fragmente mithilfe digitaler Kennzeichen wie Cookies. Das Ergebnis ist „ein Profil einer bestimmten Person: wo sie lebt, wo sie arbeitet, wohin sie reist, welche Interessen sie hat und sogar, mit wem sie Zeit verbringt“.
Sie beschränken sich dabei nicht nur auf Informationen, die für Werbetreibende nützlich sind. Nach Angaben der kalifornischen Datenschutzbehörde können Datenhändler auch Rückschlüsse auf Gesundheitssuchen ziehen, darauf, „ob du Kinder hast oder nicht“, und darauf, „wie viel du bereit wärst, für ein bestimmtes Produkt zu bezahlen“.
Diese Informationen werden laut Coin Center „an Werbetreibende, Compliance-Abteilungen, Versicherungsunternehmen und zunehmend auch an die Regierung“ verkauft. Die kalifornische Datenschutzbehörde warnt außerdem, dass Datenhändler „Informationen auch an Käufer mit böswilligen Absichten verkaufen können, etwa an Hassgruppen, feindliche ausländische Regierungen und Betrüger“.
Software vergleicht zwei Badezimmerfotos mit nummerierten Begrenzungsrahmen, die übereinstimmende visuelle Merkmale markieren.
Ein großer Teil der Standortdaten, die bei Datenhändlern landen, stammt tatsächlich aus dem Real-Time-Bidding-Prozess (RTB), der das Auktionssystem für Online-Werbung antreibt. Eigene Dokumente der US-Zoll- und Grenzschutzbehörde CBP zeigen, dass „RTB-basierte Standortdaten aufgezeichnet werden, wenn eine Werbung ausgeliefert wird“.
Citizen Lab hat das Werbeauktionssystem als „darauf ausgelegt beschrieben, einzelne Personen anhand ihrer mobilen Werbe-ID, Cookie-ID, IP-Adresse und anderer Kennzeichen gezielt anzusprechen“.
Doch wie passt die Regierung in dieses System?
Laut Coin Center gilt: „Wenn ein privates Unternehmen die Daten bereits gesammelt hat und bereit ist, sie zu verkaufen, braucht die Regierung keinen Durchsuchungsbefehl. Sie tätigt einfach eine gewöhnliche kommerzielle Transaktion auf dem offenen Markt.“
Associated Press berichtete, dass der Oberste Gerichtshof der USA sich noch nie mit der Frage befasst hat, ob die Regierung Daten von Datenhändlern kaufen darf. 2018 entschied das Gericht allerdings im Fall Carpenter gegen die Vereinigten Staaten, dass die Polizei einen Durchsuchungsbefehl benötigt, um historische Bewegungsdaten eines Verdächtigen von Mobilfunkunternehmen zu erhalten.
Der damalige Vorsitzende Richter John Roberts schrieb, Standortinformationen von Mobilfunkzellen ermöglichten der Regierung eine „nahezu perfekte Überwachung und erlauben es ihr, in der Zeit zurückzureisen“. Das Urteil war jedoch eng gefasst und bezog sich nur auf Fälle, in denen die Daten von einem Mobilfunkanbieter erzwungen herausgegeben werden – nicht auf Daten, die von einem Händler gekauft werden.
Der AP-Bericht erklärte, dass der Supreme Court diese konkrete Frage bislang nicht behandelt habe, es aber Versuche im Kongress gegeben habe, die Praxis zu stoppen. Der „Fourth Amendment Is Not For Sale Act“, der Behörden den Kauf personenbezogener Informationen von Datenhändlern verboten hätte, wurde im April 2024 vom Repräsentantenhaus verabschiedet, erhielt im Senat jedoch nie eine Abstimmung.
Selbst die Federal Trade Commission (FTC) konnte die Praxis nicht pauschal verbieten. Das zeigte sich im Fall Gravy Analytics, dem der Verkauf von Standortdaten untersagt wurde – „außer in begrenzten Fällen, die die nationale Sicherheit oder Strafverfolgung betreffen“.
Das FBI behauptet unterdessen, es benötige keinen Durchsuchungsbefehl, um solche Informationen für Ermittlungen zu verwenden, obwohl dies bislang noch nicht gerichtlich geprüft wurde.
Das Büro des Direktors der US-Nachrichtendienste (ODNI) erklärte in seinem Bericht von 2022, die Regierung hätte niemals „Milliarden Menschen dazu zwingen dürfen, jederzeit Ortungsgeräte bei sich zu tragen“, doch genau das geschehe nun mit Hilfe von Datenhändlern.
Der Bericht führte außerdem ausdrücklich aus, dass diese Art von Daten, bekannt als kommerziell verfügbare Informationen (Commercially Available Information, CAI), „beispielsweise dazu verwendet werden könnte, jede Person zu identifizieren, die an einem Protest oder einer Kundgebung teilgenommen hat, und zwar anhand ihres Smartphone-Standorts oder ihrer Werbe-Tracking-Daten“.
Senator Ron Wyden kritisiert diese Praxis seit langem scharf und bezeichnet sie als „empörende Umgehung des Vierten Verfassungszusatzes“. Er hat außerdem Gesetze vorgeschlagen, die die Regierung verpflichten würden, vor dem Kauf personenbezogener Daten von Datenhändlern einen Durchsuchungsbefehl einzuholen.
Das FBI spricht offen darüber. Direktor Kash Patel erklärte dem Senat im März dieses Jahres: „Wir kaufen kommerziell verfügbare Informationen, die mit der Verfassung und den Gesetzen des Electronic Communications Privacy Act vereinbar sind – und das hat uns wertvolle nachrichtendienstliche Erkenntnisse geliefert.“
Zuvor hatte der damalige Direktor Christopher Wray 2023 Senatoren erklärt, dass das FBI in der Vergangenheit Standortdaten gekauft habe, dies damals jedoch nicht mehr tue.
Bei der NSA sieht die Sache anders aus. Im Januar 2024 veröffentlichte Senator Wyden Dokumente, aus denen hervorging, dass die Behörde „Internetdaten von Amerikanern kauft, aus denen hervorgehen kann, welche Webseiten sie besuchen und welche Apps sie verwenden“.
Wyden musste nach eigenen Angaben „fast drei Jahre lang“ dafür kämpfen, diese Informationen öffentlich zu machen, und blockierte sogar die Nominierung des NSA-Direktors, um die Veröffentlichung zu erzwingen.
In einem Brief an die Direktorin der nationalen Nachrichtendienste, Avril Haines, schrieb Wyden: „Die US-Regierung sollte keine dubiose Branche finanzieren und legitimieren, deren eklatante Verstöße gegen die Privatsphäre der Amerikaner nicht nur unethisch, sondern illegal sind.“
Der schließlich freigegebene ODNI-Bericht bestätigte, dass die betreffenden Daten „eindeutig nachrichtendienstlichen Wert besitzen“ und „sensible und intime Informationen über Einzelpersonen offenbaren können“.
Unterdessen fragte das Department of Homeland Security (DHS) die Branche im Januar, wie „kommerziell verfügbare Werbedaten“ bei Abschiebungen und Durchsetzungsmaßnahmen helfen könnten.
Im Juni berichtete 404 Media über einen Beschaffungsauftrag im Wert von zehn Millionen Dollar, aus dem hervorgegangen sei, dass ICE Datensätze im Zusammenhang mit Steueridentifikationsnummern von Einwanderern kaufe.
Senator Wyden reagierte mit den Worten: „Es sieht ganz danach aus, als versuche Trump, das Gesetz und eine gerichtliche Anordnung zu umgehen, um seine Kampagne für Massenabschiebungen voranzutreiben.“
Citizen Lab veröffentlichte einen Bericht über Webloc, das von Penlink verkauft wird, und bezeichnete es als „ein globales Geolokalisierungs-Überwachungssystem, das Hunderte Millionen Menschen auf Grundlage von Daten überwacht, die von Verbraucher-Apps und aus digitaler Werbung gekauft wurden“.
Die kanadische Gruppe erklärte, Webloc biete Datensätze „von bis zu 500 Millionen mobilen Geräten weltweit“ und ermögliche es Kunden, „bis zu drei Jahre in die Vergangenheit zurückzublicken“.
Zu diesen Kunden gehören laut Citizen Lab das US-Militär, ICE, das Texas Department of Public Safety, Staatsanwaltschaften in New York City sowie Polizeibehörden in Los Angeles, Dallas, Baltimore, Durham, Tucson und Elk Grove.
Die ATF führte mit Webloc ein „Pilotprojekt“ durch, doch dieses endete, nachdem Abgeordnete von „mehr als 300 Durchsuchungen ohne richterliche Anordnung“ erfahren hatten, von denen mehr als 200 mit laufenden Verfahren verbunden waren.
In einem Fall widersprachen sowohl ein Staatsanwalt als auch ein Richter in einem Brandstiftungsverfahren dem Einsatz des Werkzeugs. Die ATF „war schließlich gezwungen, zurückzurudern und eine herkömmliche gerichtliche Anordnung einzuholen“.
Die Behörde erklärte anschließend, Webloc „entspreche nicht unseren Anforderungen“, und beendete den Einsatz, berichtete AP im Juni.
Im AP-Bericht hieß es: „Andere Strafverfolgungsbehörden, darunter das FBI und das Department of Homeland Security, kaufen weiterhin kommerzielle Geolokalisierungsdaten.“
Ein Bericht von Georgetown’s American Dragnet aus dem Jahr 2022 erklärte: „ICE könnte drei von vier Erwachsenen anhand ihrer Versorgungsdaten lokalisieren“, und die Behörde habe „Zugang zu Führerscheindaten von drei von vier Erwachsenen (74 Prozent)“.
„1989 war ein großer Teil deines Lebens bereits irgendwo gespeichert. Er befand sich nur nicht in einer einzigen Datei“, schrieb Kyle Schneps im Newsletter des Coin Center.
„Privatsphäre war in diesen Kosten praktisch eingebaut“, erklärte er.
Der Supreme Court erkannte dies 1989 im Fall Department of Justice gegen Reporters Committee an und gab dem Phänomen einen Namen: „praktische Undurchsichtigkeit“.
Doch, so Schneps weiter: „KI beseitigt die letzten Überreste dieser praktischen Undurchsichtigkeit.“
Mit KI liefert ein Modell „keinen Aktenstapel, sondern eine Biografie: wo du gelebt hast und mit wem, worüber du verklagt wurdest und was all das scheinbar bedeutet“.
Der Unterschied besteht darin, dass „es nichts mehr kostet, dich zusammenzusetzen, und allein du dafür verantwortlich bist, nicht zusammengesetzt zu werden“.
Schneps fügte hinzu: „Die Biografie ist außerdem oft teilweise falsch, was einen eigenen Schaden darstellt – du kannst keine Datei korrigieren, die du niemals zu Gesicht bekommst.“
„Cookie-Banner, Datenschutzrichtlinien, Opt-outs, Anträge auf Löschung bei Datenhändlern – all das existiert nur, wenn du es selbst findest und aktiv wirst, und es schützt dich genau so weit, wie du ständig hinterherbleibst“, schrieb Schneps.
„Staatliche Überwachung war früher sowohl durch den Arbeitsaufwand begrenzt, der nötig war, um die Bewegungen einer einzelnen Person zu verfolgen, als auch durch die Schutzrechte des Vierten Verfassungszusatzes. KI beseitigt diesen ersten Teil vollständig“, schrieb Coin Center.
Wie kann man also den Datenhändlern die eigenen Daten entziehen oder zumindest so viele davon wie möglich?
Schalte die Werbe-ID aus und stelle sicher, dass du Apps keinen Zugriff auf deinen Standort gibst, sofern sie ihn nicht wirklich benötigen – und selbst dann nur während der Nutzung.
Auf einem gehst du zu „Einstellungen“, dann zu „Datenschutz & Sicherheit“ und anschließend zu „Tracking“ und deaktivierst „Apps erlauben, Tracking anzufordern“. Apple erklärt, dass eine App dann „nicht auf die systemweite Werbekennung IDFA zugreifen kann“.
Auf Android gehst du zu „Einstellungen“, dann zu „Datenschutz“ und anschließend zu „Werbung“ und wählst „Werbe-ID löschen“. Google erklärt, dass nach der Löschung „jeder Versuch, auf die Kennung zuzugreifen, stattdessen eine Zeichenfolge aus Nullen erhält“.
Als Nächstes solltest du den Standortzugriff von Apps einschränken.
Auf einem iPhone gehst du zu „Einstellungen“, dann „Datenschutz & Sicherheit“ und anschließend „Ortungsdienste“. Dort kannst du für Apps, die keinen exakten Standort benötigen, „Genauer Standort“ deaktivieren – sie sehen dann „nur einen ungefähren Bereich“.
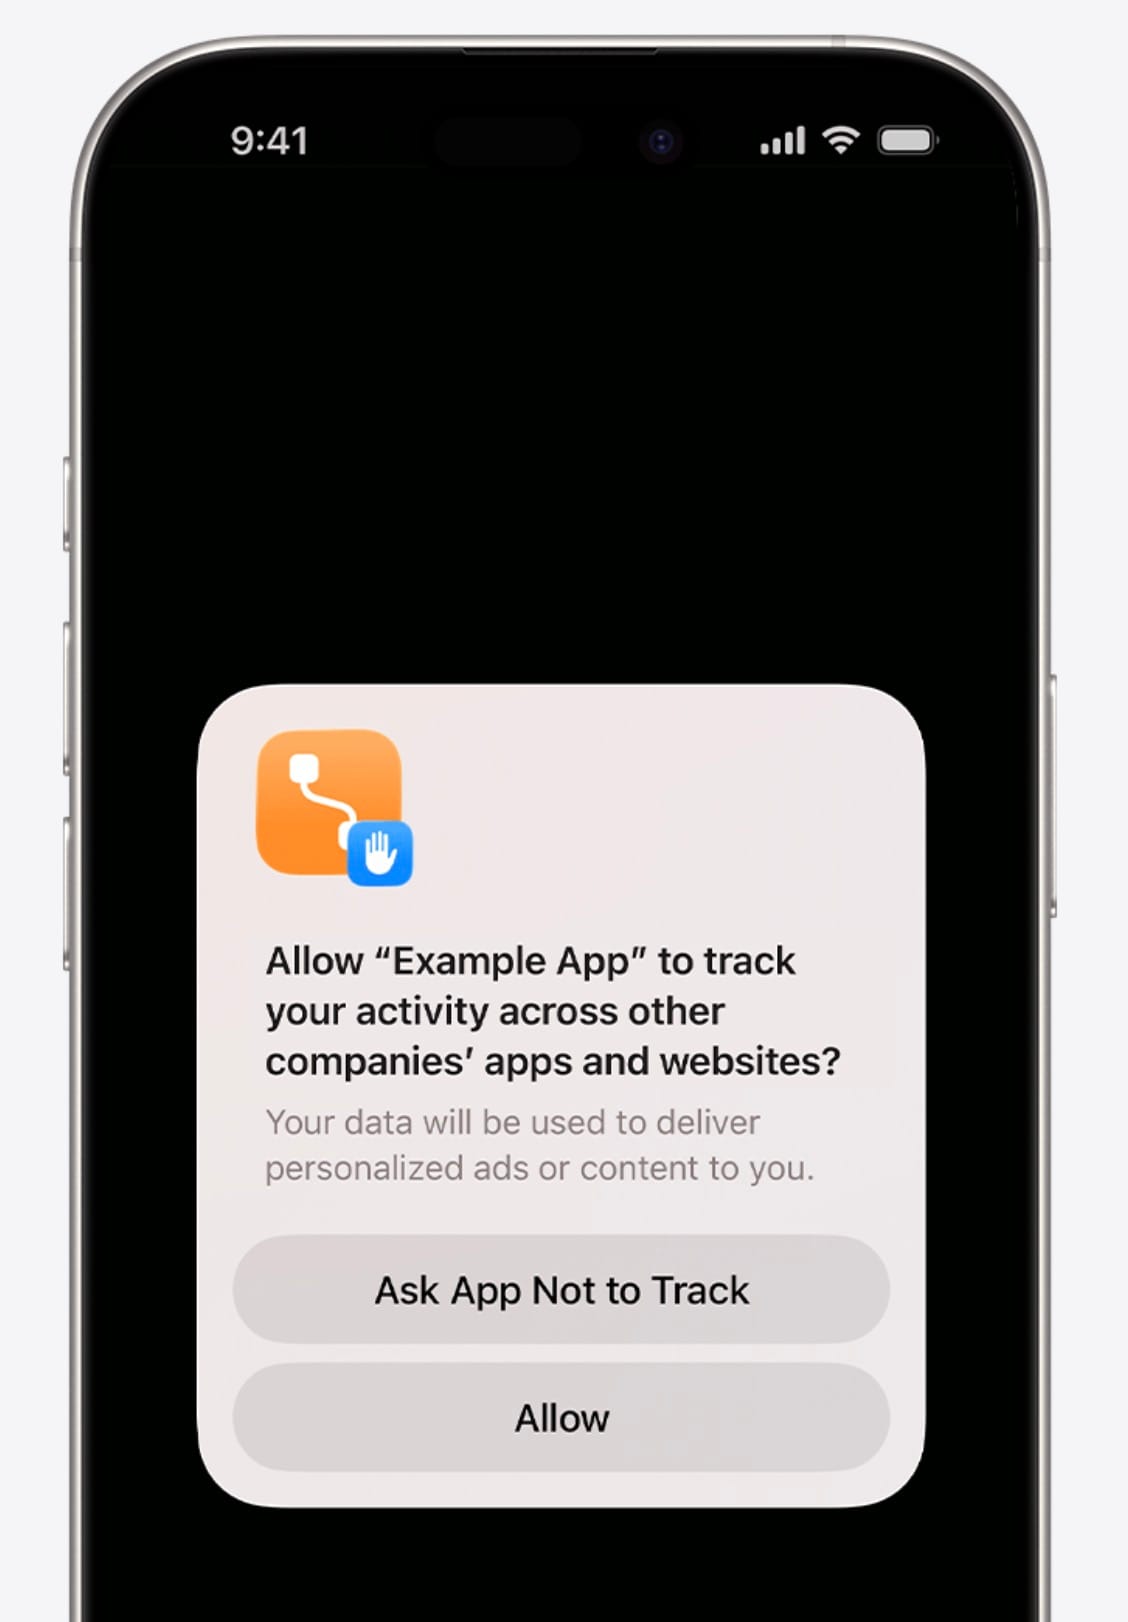
Stelle außerdem ein, dass Apps nur während ihrer Nutzung auf deinen Standort zugreifen dürfen.
Auf Android gehst du zu „Einstellungen“, dann zu „Datenschutz“, „Berechtigungsmanager“ und anschließend „Standort“. Wähle dort für Apps, die kein exaktes GPS benötigen, möglichst immer „Ungefähr“.
Während du dabei bist, solltest du Apps löschen, die du nicht verwendest, denn jede installierte App ist ein potenzieller Punkt für Datenlecks. Darauf haben wir bereits im März 2026 hingewiesen.
Malwarebytes empfiehlt, für wichtige Konten eine separate E-Mail-Adresse und für Einkäufe sowie Newsletter Alias-Adressen zu verwenden, wodurch es „für Datenhändler schwieriger wird, ein einheitliches Profil aufzubauen“.
Wenn du in Kalifornien lebst, kannst du mehr als 600 Datenhändler auf einmal auffordern, deine Daten zu löschen – über die staatliche Delete Request and Opt-out Platform (DROP).
DROP wurde im Januar 2026 gestartet. Datenhändler hatten bis zum 1. August 2026 Zeit, mit der Bearbeitung der Anträge zu beginnen, und haben anschließend 90 Tage dafür. Danach müssen sie „mindestens alle 45 Tage erneut prüfen und neu hinzugekommene passende Daten löschen“.
Der Dienst verlangt deinen Namen, dein Geburtsdatum und deine Postleitzahl, um einen Antrag einzureichen. Je mehr Informationen du angibst, desto besser, denn „desto wahrscheinlicher ist es, dass deine Daten gelöscht werden“.
Nach dem Absenden deines Antrags erhältst du „deine achtstellige DROP-ID“, die du für spätere Zwecke aufbewahren solltest.
Auch Oregon, Texas und Vermont verlangen von Datenhändlern eine Registrierung beim Bundesstaat. Doch wie Malwarebytes formuliert: „Nur Kalifornien bietet derzeit eine zentrale Plattform wie DROP.“
Malwarebytes empfiehlt Menschen in diesen Bundesstaaten, „die dort angegebenen Verfahren zu befolgen, um Anträge direkt bei jedem Datenhändler einzureichen“, und „eine Tabelle mit Datum, Datenhändler und Bestätigung zu führen“.
In Kalifornien drohen Datenhändlern, die einen Antrag ignorieren, „Strafen von 200 Dollar pro Tag zuzüglich Durchsetzungskosten“.
Wenn du im Vereinigten Königreich oder in der EU lebst, gibt es kein einziges zentrales Portal, über das du Datenhändler stoppen kannst. Es gibt jedoch Rechte, die du ausüben kannst.
Das Widerspruchsrecht ist in Artikel 21 der DSGVO geregelt. Dort heißt es, dass Bürger das Recht haben, „jederzeit gegen die Verarbeitung“ zum Zweck der Direktwerbung Widerspruch einzulegen, „einschließlich Profiling“.
Im nächsten Absatz desselben Artikels heißt es, dass nach einem solchen Widerspruch „die personenbezogenen Daten für diese Zwecke nicht mehr verarbeitet werden dürfen“.
Das britische Information Commissioner’s Office (ICO) erklärt, dass Organisationen bei Direktmarketing „eine solche Einwendung nicht ablehnen dürfen“.
Darüber hinaus weist das ICO darauf hin, dass auch das Recht auf Löschung geltend gemacht werden kann, wenn Daten für Direktmarketing verarbeitet werden.
Die Behörde stellt sogar eine Vorlage dafür zur Verfügung, in der es heißt: „Ich möchte mein Recht auf Löschung nach dem Datenschutzrecht ausüben.“
Nach einem Löschantrag soll die Organisation außerdem „alle anderen, mit denen sie deine Daten geteilt hat, über die Löschung informieren“, erklärte das ICO.
Dafür gilt eine Frist von einem Monat, „beginnend mit dem Tag, an dem der Antrag eingeht“, außer bei komplexen Anträgen; dann kann die Bearbeitung bis zu drei Monate dauern.
Die Vorlage des ICO für einen Löschantrag endet mit dem Satz: „Bitte senden Sie mir innerhalb eines Kalendermonats eine vollständige Antwort, in der Sie bestätigen, ob Sie meinem Antrag nachkommen werden.“
Das ICO weist jedoch auch darauf hin, dass Organisationen „deinen Namen auf einer Sperrliste behalten dürfen“.
Wird dein Antrag ignoriert, ist der nächste Schritt eine Beschwerde beim ICO.
Allerdings sollte man sich auf Wartezeiten einstellen. Die Behörde erklärt, dass Beschwerden, die ausführlicher geprüft werden müssen, „derzeit etwa zehn Monate nach ihrer Einreichung einem Sachbearbeiter zugewiesen werden“.
Das ICO fügt hinzu: „Das ICO kann keinen Schadenersatz zusprechen.“
Das ist nicht gerade beruhigend, wenn man bedenkt, dass das ICO bereits 2020 gegen Experian wegen „erheblicher ‚unsichtbarer‘ Verarbeitung“ vorging, die „Millionen Erwachsene im Vereinigten Königreich“ betraf – und der Fall erst 2024 zugunsten von Experian abgeschlossen wurde.
Wer dies nicht selbst erledigen möchte, kann Unternehmen dafür bezahlen.
Die bekanntesten sind DeleteMe, Incogni und Optery.
DeleteMe erklärt: „Wir entfernen private Informationen bei 969 Datenhändlern.“
Incogni deckt „mehr als 420 Datenhändler-Webseiten“ ab und kostet 7,99 Dollar pro Monat bei jährlicher Abrechnung.
Optery wiederum erklärt, seine größeren Tarife deckten „mehr als 625 Webseiten“ ab.
Aber sollte man für solche Dienste bezahlen?
Ein Test von Consumer Reports und Tall Poppy aus dem Jahr 2024 untersuchte sieben Dienste mit 32 Freiwilligen und kam zu dem Ergebnis, dass „Dienste zur Entfernung aus Personensuchmaschinen insgesamt weitgehend ineffektiv sind“.
Von 332 Einträgen wurden „nur 117 beziehungsweise 35 Prozent innerhalb von vier Monaten entfernt“.
Derselbe Test zeigte, dass die manuelle Entfernung erfolgreicher war – in 70 Prozent der Fälle. Allerdings war auch diese Methode laut Consumer Reports „weit davon entfernt, perfekt zu sein“.
Die erfolgreichsten getesteten Dienste waren Optery und EasyOptOuts, die innerhalb von vier Monaten 68 beziehungsweise 65 Prozent der Daten entfernten.
DeleteMe schaffte im selben Zeitraum lediglich 27 Prozent. Incogni war nicht Teil des Tests.
EasyOptOuts kostet 19,99 Dollar pro Jahr.
Consumer Reports stellte fest, dass Informationen „manchmal tatsächlich nicht entfernt werden, manchmal erst nach Wochen oder Monaten verschwinden und manchmal entfernt werden, später aber wieder auftauchen“.
Wir haben diese Dienste nicht selbst getestet, und diese Bewertung basiert auf dem Test von Consumer Reports.
Es gibt außerdem Dinge, die von solchen Formularen nicht erfasst werden – unabhängig davon, ob sie manuell oder über einen kostenpflichtigen Dienst eingereicht werden.
Zum Beispiel alte Immobilienfotos.
Coin Center schreibt, dass bereits ein Bild, das die Immobilienseite Zillow noch von einem früheren Verkauf deines Hauses gespeichert hat, ausreichen kann, um deine Adresse exakt zu bestimmen.
Airbnb erklärte unterdessen, Standort-Metadaten aus Fotos zu entfernen, Gastgebern nur einen ungefähren Standort anzuzeigen und die genaue Adresse „erst nach bestätigter Buchung“ weiterzugeben.
Die Fotos selbst bleiben jedoch auf der Plattform.
Consumer Reports stellte fest, dass Personensuchseiten am schnellsten auf manuelle Löschanträge reagierten – 70 Prozent der Einträge verschwanden innerhalb einer Woche.
Einige tauchten allerdings später wieder auf.
In Kalifornien warnen Behörden die Einwohner außerdem davor, dass „Lebensmittelgeschäfte, Bekleidungshändler oder andere Apps möglicherweise deine Kaufhistorie sammeln“.
Der Rat lautet, möglichst nicht den vollständigen Namen und die Wohnadresse anzugeben, „insbesondere bei Bonus- und Treueprogrammen“.
Dasselbe gilt für Auto- und Versicherungs-Apps zur Fahrverhaltensüberwachung.
Im Januar 2025 verklagte Texas Allstate und Arity wegen „heimlich eingebetteter Software in mobilen Apps wie Life360“, die Daten sammelte, welche nach Angaben des Bundesstaates zur Erhöhung von Versicherungsprämien genutzt wurden.
Zu den so erhobenen Daten gehörten Standort, Fahrverhalten und personenbezogene Informationen.
Der texanische Generalstaatsanwalt Ken Paxton erklärte, Arity habe „die weltweit größte Datenbank über Fahrverhalten aufgebaut“ und beide Unternehmen hätten diese Daten genutzt, „um höhere Versicherungsprämien für Texaner zu rechtfertigen“.
Paxtons Büro bezeichnete die Klage als die erste ihrer Art, die von einem Generalstaatsanwalt eines Bundesstaates zur Durchsetzung eines umfassenden Datenschutzgesetzes eingereicht wurde.
DROP erreicht allerdings nicht sämtliche Daten.
In Kalifornien unterliegen „Informationen, die du einem Unternehmen direkt zur Verfügung stellst, etwa wenn du ein neues Abonnement abschließt oder ein Konto für einen neuen Dienst einrichtest, nicht der Löschung über DROP“.
Ebenfalls ausgenommen sind „öffentliche Register wie Fahrzeug- oder Immobilienbesitz sowie Wählerverzeichnisse“.
Auch Gesundheitsdaten, die unter den Health Insurance Portability and Accountability Act (HIPAA) fallen, Kreditdaten nach dem Fair Credit Reporting Act und Finanzdaten nach dem Gramm-Leach-Bliley Act werden von DROP nicht erfasst.
Das Ziel aller Bemühungen, die neuen Regeln zu nutzen, sollte darin bestehen, deine Akte von heute an dünner zu machen.